Keamanan aplikasi web merupakan salah satu aspek penting dalam pengembangan sistem digital modern. Semakin banyak perusahaan menggunakan JavaScript dan Node.js untuk membangun website, REST API, aplikasi real-time, serta layanan backend yang terintegrasi.
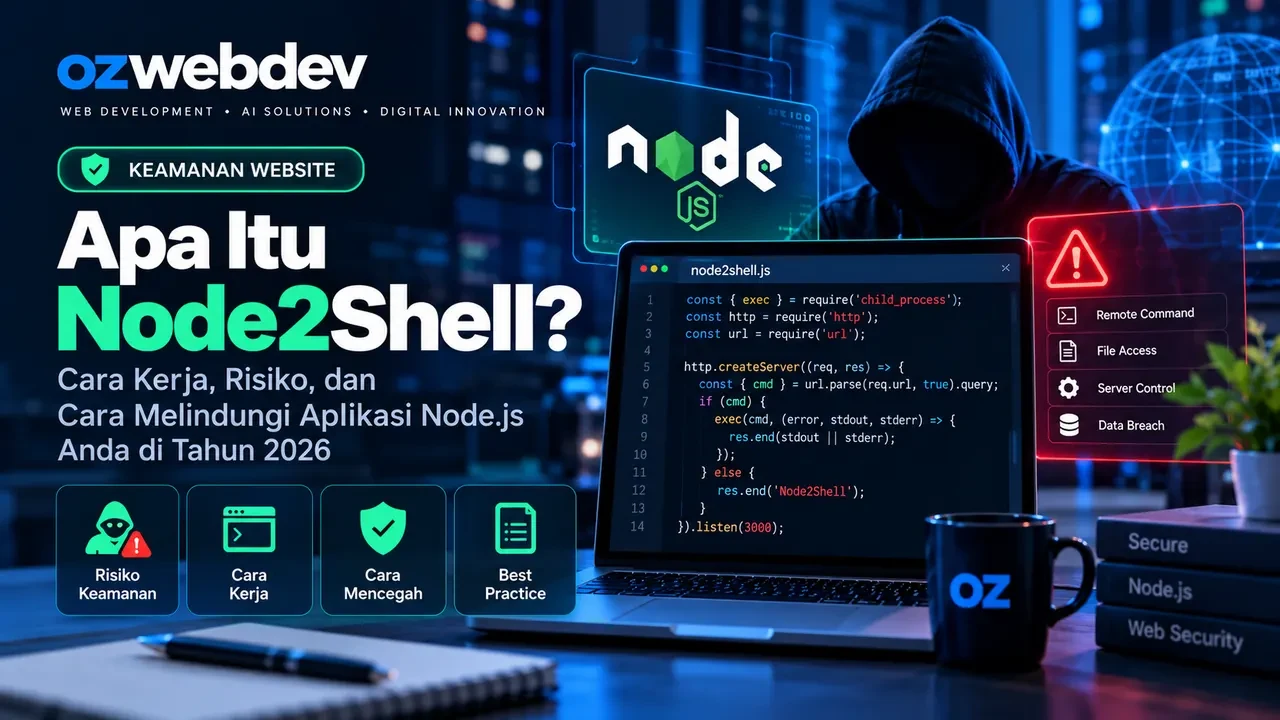
Di tengah perkembangan tersebut, istilah Node2Shell menarik perhatian dalam pembahasan keamanan aplikasi berbasis Node.js.
Istilah ini perlu dipahami secara hati-hati. Node2Shell bukan nama resmi untuk seluruh kerentanan Node.js, dan tidak dengan sendirinya membuktikan adanya satu celah keamanan tertentu. Dalam artikel ini, Node2Shell digunakan sebagai istilah pembahasan untuk risiko penyalahgunaan aplikasi Node.js yang dapat berujung pada eksekusi perintah sistem atau Remote Code Execution (RCE).
Lantas, bagaimana serangan semacam ini terjadi, apa dampaknya bagi aplikasi bisnis, dan bagaimana cara mencegahnya?
1. Apa Itu Node2Shell?
Node2Shell dapat dikaitkan dengan skenario ketika aplikasi berbasis Node.js disalahgunakan untuk menjalankan perintah pada sistem operasi server.
Node.js sendiri merupakan JavaScript runtime yang memungkinkan developer menjalankan JavaScript di luar browser, termasuk untuk membangun backend dan layanan API.
Node.js memiliki berbagai API bawaan untuk mengakses filesystem, jaringan, dan proses sistem operasi. Salah satunya adalah modul node:child_process, yang dapat digunakan aplikasi untuk menjalankan proses eksternal.
Kemampuan tersebut sah dan berguna untuk kebutuhan tertentu. Namun, apabila aplikasi menerima input tidak terpercaya dan meneruskannya ke mekanisme eksekusi perintah tanpa pengamanan yang tepat, risiko keamanan dapat muncul.
Penting: Tidak semua aplikasi Node.js rentan terhadap RCE. Risiko bergantung pada kode aplikasi, dependency, konfigurasi server, dan mekanisme pengendalian akses.
2. Bagaimana Cara Kerja Ancaman RCE pada Node.js?
Remote Code Execution merupakan kondisi ketika pihak tidak berwenang dapat menyebabkan sistem menjalankan kode atau perintah yang tidak semestinya.
Dalam aplikasi Node.js, beberapa penyebab potensial meliputi:
A. Command Injection
Command injection dapat terjadi ketika input pengguna diperlakukan sebagai bagian dari perintah sistem operasi.
Contohnya, aplikasi menyediakan fitur pemrosesan file atau integrasi dengan program eksternal. Apabila parameter yang diterima tidak divalidasi dan diproses secara aman, penyerang mungkin dapat memanipulasi perintah yang dijalankan.
B. Dependency yang Rentan
Aplikasi Node.js umumnya menggunakan berbagai package dari ekosistem npm.
Dependency yang memiliki kerentanan, sudah tidak dipelihara, atau terkompromi dapat meningkatkan risiko keamanan aplikasi.
Karena itu, developer perlu memperhatikan keamanan dependency langsung maupun dependency transitif.
C. Konfigurasi Server yang Tidak Aman
Penggunaan akun dengan hak akses terlalu tinggi, kredensial yang terekspos, dan konfigurasi deployment yang tidak tepat dapat memperbesar dampak serangan.
D. Penyalahgunaan Fitur Aplikasi
Endpoint administrator, fitur upload, pemrosesan dokumen, dan integrasi sistem dapat menjadi titik risiko apabila tidak memiliki autentikasi, otorisasi, dan validasi yang memadai.
3. Apa Bahaya Node2Shell bagi Website dan Server?
Apabila sebuah aplikasi Node.js mengalami kompromi yang memungkinkan eksekusi kode, dampaknya dapat menjadi serius.
Kebocoran data sensitif
Penyerang berpotensi mengakses informasi yang tersedia bagi proses aplikasi, termasuk file konfigurasi dan kredensial layanan.
Manipulasi aplikasi
Kode aplikasi, konfigurasi, maupun data bisnis dapat berubah tanpa izin.
Gangguan layanan
Aplikasi dapat mengalami downtime, penurunan performa, atau gangguan proses bisnis.
Penyalahgunaan sumber daya server
Sumber daya komputasi dan jaringan dapat digunakan untuk aktivitas yang tidak sah.
Perluasan akses
Jika aplikasi memiliki hak akses luas ke database, layanan cloud, atau sistem internal, dampak kompromi dapat meluas.
4. Bagaimana Cara Mendeteksi Aktivitas Mencurigakan?
Tidak semua serangan langsung menyebabkan website error. Karena itu, monitoring perlu dilakukan secara berkelanjutan.
Beberapa indikator yang patut diperiksa antara lain:
Proses sistem yang tidak dikenal dijalankan oleh aplikasi Node.js.
Request mencurigakan ke endpoint API.
Perubahan file aplikasi di luar proses deployment.
Koneksi keluar menuju alamat atau layanan yang tidak dikenal.
Lonjakan penggunaan CPU, RAM, atau trafik jaringan yang tidak wajar.
Perubahan kredensial atau konfigurasi tanpa persetujuan.
Log autentikasi menunjukkan aktivitas tidak biasa.
Indikator tersebut memerlukan investigasi lebih lanjut dan tidak otomatis membuktikan adanya serangan RCE.
5. Cara Mencegah Serangan RCE pada Node.js
A. Hindari Eksekusi Perintah Sistem yang Tidak Diperlukan
Gunakan API Node.js atau library khusus apabila tersedia alternatif yang tidak memerlukan shell.
Jika aplikasi benar-benar harus menjalankan program eksternal, gunakan executable yang telah ditentukan, argumen terstruktur, validasi ketat, dan hak akses minimal.
Hindari menyusun shell command menggunakan input pengguna secara langsung.
B. Validasi Input pada Backend
Semua input dari request, parameter URL, header, body JSON, dan file upload harus diperlakukan sebagai data tidak terpercaya.
Gunakan validasi berdasarkan tipe data, panjang maksimum, format, dan daftar nilai yang diizinkan.
C. Audit Dependency npm
Jalankan pemeriksaan dependency secara berkala.
Perintah yang dapat digunakan:
npm auditUntuk memeriksa versi dependency yang tersedia:
npm outdatedPeriksa hasil audit sebelum melakukan pembaruan, karena tidak semua pembaruan dapat diterapkan tanpa perubahan kompatibilitas.
D. Gunakan Node.js yang Masih Didukung
Pastikan lingkungan production menggunakan versi Node.js yang masih menerima pembaruan keamanan.
Lakukan pengujian sebelum memperbarui runtime atau dependency pada aplikasi production.
E. Terapkan Least Privilege
Jangan menjalankan aplikasi menggunakan akun administrator atau root jika tidak diperlukan.
Batasi akses filesystem, database, jaringan, dan kredensial sesuai kebutuhan aplikasi.
F. Lindungi Environment Variables
Simpan secret, API key, dan kredensial database menggunakan mekanisme pengelolaan rahasia yang sesuai.
Hindari memasukkan secret ke repository Git, log aplikasi, atau respons API.
G. Gunakan Security Headers dan Rate Limiting
Security headers membantu mengurangi risiko tertentu pada aplikasi web, sementara rate limiting dapat membatasi penyalahgunaan endpoint.
Keduanya merupakan perlindungan tambahan dan bukan solusi langsung untuk seluruh kerentanan RCE.
H. Terapkan Monitoring dan Backup
Gunakan monitoring aplikasi dan server, pencatatan aktivitas keamanan, serta backup yang diuji secara berkala.
Sistem alert dapat membantu tim developer mendeteksi aktivitas tidak biasa lebih cepat.
6. Praktik Keamanan untuk Express.js dan Nuxt
Aplikasi yang menggunakan Express.js, Nuxt, atau framework lain berbasis Node.js memerlukan pengamanan pada berbagai lapisan.
Untuk Express.js, pastikan route menggunakan validasi input, autentikasi, otorisasi, serta penanganan error yang aman.
Untuk Nuxt, perhatikan keamanan server routes, API handlers, runtime configuration, dan dependency yang digunakan.
Beberapa praktik yang disarankan:
Jangan mengekspos konfigurasi server atau secret ke frontend.
Validasi setiap parameter API di sisi server.
Gunakan middleware autentikasi dan otorisasi.
Hindari eksekusi shell menggunakan input request.
Terapkan pembatasan upload dan penyimpanan file yang aman.
Lakukan audit dependency dan security testing.
Pastikan deployment menggunakan konfigurasi production yang sesuai.
7. Bagaimana Jika Server Node.js Diduga Terkompromi?
Apabila terdapat indikasi kompromi, penanganan harus dilakukan secara terstruktur.
Langkah pertama: Batasi akses dan isolasi sistem yang terdampak sesuai kebutuhan operasional.
Langkah kedua: Simpan bukti teknis, termasuk log aplikasi, log server, dan informasi proses yang relevan.
Langkah ketiga: Identifikasi sumber kerentanan, cakupan akses, serta kemungkinan kebocoran data.
Langkah keempat: Rotasi kredensial yang berpotensi terekspos dan cabut sesi yang tidak terpercaya.
Langkah kelima: Perbaiki kerentanan, audit dependency, dan pulihkan aplikasi dari sumber terpercaya.
Langkah keenam: Lakukan monitoring lanjutan setelah sistem kembali beroperasi.
Untuk kompromi server yang serius, membangun ulang lingkungan dari image dan konfigurasi yang telah diverifikasi dapat menjadi pilihan yang lebih aman.
8. Mengapa Keamanan Node.js Penting untuk Bisnis?
Aplikasi Node.js sering digunakan sebagai komponen penting dalam operasional bisnis, seperti:
Backend website perusahaan.
REST API dan microservices.
Dashboard administrator.
Sistem e-commerce.
Aplikasi real-time.
Integrasi payment gateway.
Sistem internal dan layanan cloud.
Kerentanan pada satu komponen dapat berdampak pada layanan lain yang saling terhubung.
Oleh karena itu, keamanan perlu menjadi bagian dari proses pengembangan, bukan hanya pemeriksaan menjelang peluncuran.
Pendekatan ini dikenal sebagai Secure Software Development Lifecycle atau Secure SDLC.
9. Frequently Asked Questions (FAQ)
Apa itu Node2Shell?
Node2Shell dalam artikel ini merujuk pada pembahasan risiko penyalahgunaan aplikasi Node.js yang dapat mengarah pada eksekusi perintah sistem. Istilah tersebut bukan nama resmi untuk seluruh kerentanan Node.js.
Apakah Node2Shell sama dengan Remote Code Execution?
Tidak selalu. RCE adalah kategori dampak kerentanan keamanan, sedangkan Node2Shell dapat digunakan sebagai istilah atau nama tertentu sesuai konteks pembahasannya.
Apakah semua aplikasi Node.js berbahaya?
Tidak. Node.js merupakan runtime yang banyak digunakan untuk pengembangan aplikasi. Keamanannya bergantung pada implementasi, dependency, konfigurasi, dan pengelolaan sistem.
Apakah Nuxt dan Express.js bisa mengalami RCE?
Bisa, apabila terdapat kerentanan yang memungkinkan eksekusi kode. Namun, penggunaan Nuxt atau Express.js saja tidak berarti aplikasi otomatis rentan.
Bagaimana cara melindungi aplikasi Node.js?
Gunakan runtime dan dependency yang didukung, validasi input, batasi hak akses, hindari eksekusi shell yang tidak aman, serta terapkan monitoring dan pengujian keamanan.
Apakah npm audit dapat mendeteksi seluruh kerentanan?
Tidak. npm audit membantu mengidentifikasi advisory keamanan pada dependency yang tercakup dalam database audit, tetapi tidak menggantikan code review dan pengujian keamanan aplikasi.
10. Kesimpulan
Pembahasan Node2Shell menunjukkan pentingnya memahami risiko Remote Code Execution dalam pengembangan aplikasi berbasis Node.js.
Kemampuan Node.js untuk berinteraksi dengan sistem operasi memberikan fleksibilitas tinggi bagi developer, tetapi juga membutuhkan pengendalian keamanan yang tepat.
Dengan menerapkan secure coding, validasi input, audit dependency, least privilege, serta monitoring server, organisasi dapat mengurangi risiko serangan dan meningkatkan ketahanan aplikasi.
Bangun Aplikasi Web yang Aman Bersama OZ WebDev
OZ WebDev menyediakan layanan pengembangan website profesional, aplikasi web custom, integrasi API, modernisasi sistem, dan solusi digital untuk kebutuhan bisnis.
Kami mengutamakan pengembangan aplikasi yang responsif, mudah dikelola, serta memperhatikan keamanan dan kualitas implementasi.
Konsultasikan kebutuhan pengembangan website dan aplikasi bisnis Anda melalui https://ozwebdev.com.