Keamanan website menjadi salah satu aspek terpenting dalam pengembangan aplikasi modern. Seiring meningkatnya penggunaan PHP untuk website, CMS, dan aplikasi bisnis, berbagai ancaman keamanan juga terus berkembang.
Salah satu istilah yang sering muncul dalam pembahasan keamanan server adalah PHP2Shell. Istilah ini berkaitan dengan penggunaan kode PHP untuk memperoleh kemampuan menjalankan perintah atau mengendalikan fungsi tertentu pada server.
Namun, perlu dibedakan bahwa PHP2Shell bukan istilah standar untuk seluruh web shell PHP. Nama tersebut dapat merujuk pada tool atau implementasi tertentu, sedangkan PHP web shell merupakan kategori ancaman yang lebih luas.
Artikel ini membahas konsep PHP2Shell, risiko web shell, tanda-tanda kompromi server, serta langkah pencegahan yang dapat diterapkan pada website berbasis PHP dan Laravel.
1. Apa Itu PHP2Shell?
PHP2Shell dapat dipahami dalam konteks keamanan sebagai istilah yang berkaitan dengan shell atau mekanisme eksekusi perintah berbasis PHP.
Sementara itu, PHP web shell adalah skrip yang dapat digunakan untuk berinteraksi dengan server melalui aplikasi web. Apabila skrip tersebut ditempatkan dan dijalankan oleh pihak tidak berwenang, web shell dapat menjadi sarana untuk mengakses file, menjalankan perintah, atau mempertahankan akses ke server.
Web shell tidak selalu memiliki tampilan khusus. Sebagian dapat berupa file PHP kecil, sedangkan lainnya menggunakan antarmuka berbasis browser.
Bahaya utamanya bukan terletak pada nama file, melainkan pada kemampuan kode dan hak akses yang dimiliki proses web server.
2. Bagaimana Cara Kerja Web Shell PHP?
Serangan web shell biasanya memerlukan kelemahan keamanan atau akses yang sudah berhasil disalahgunakan.
Secara umum, proses kompromi dapat terjadi melalui beberapa tahapan.
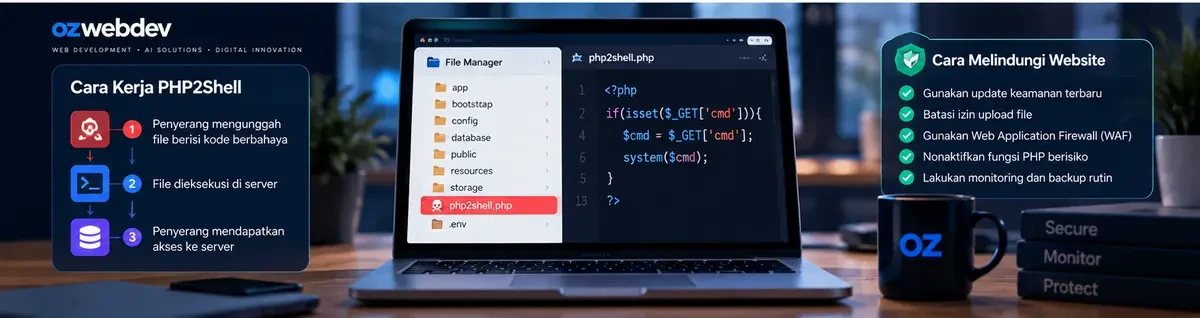
Tahap 1 — Penyerang Menemukan Celah
Penyerang mencari kelemahan pada aplikasi atau server, seperti:
Upload file yang tidak divalidasi.
Komponen atau plugin yang memiliki kerentanan.
Kredensial administrator yang bocor.
Konfigurasi server yang tidak aman.
Kerentanan remote code execution.
Tahap 2 — File Berbahaya Masuk ke Server
Apabila celah berhasil dieksploitasi, penyerang mungkin dapat menempatkan file PHP berbahaya di direktori yang dapat diakses dan dieksekusi server.
Namun, tidak semua celah upload otomatis memungkinkan eksekusi kode. Hal ini bergantung pada konfigurasi server dan lokasi penyimpanan file.
Tahap 3 — Kode Dieksekusi
Ketika file berbahaya dapat dijalankan, penyerang berpotensi melakukan tindakan sesuai izin proses web server.
Tindakan tersebut dapat mencakup pembacaan file aplikasi, manipulasi konten, atau percobaan mengakses sistem lain.
Tahap 4 — Penyalahgunaan Akses
Jika kompromi tidak segera ditangani, penyerang dapat mencoba mempertahankan akses atau memperluas dampak serangan.
3. Apa Bahaya PHP Web Shell bagi Website?
Web shell dapat menimbulkan risiko serius terhadap keamanan informasi dan kelangsungan operasional bisnis.
Kebocoran data: File konfigurasi, kredensial database, dan informasi sensitif lainnya dapat menjadi target.
Perubahan konten website: Penyerang mungkin mengubah halaman, menyisipkan tautan berbahaya, atau melakukan defacement.
Penyalahgunaan sumber daya: Server yang terkompromi dapat digunakan untuk aktivitas tidak sah.
Gangguan layanan: Perubahan file aplikasi atau konfigurasi dapat menyebabkan website mengalami error atau downtime.
Risiko terhadap sistem lain: Jika server memiliki akses jaringan dan kredensial yang luas, dampak kompromi dapat meluas.
4. Tanda-Tanda Website Terinfeksi Web Shell
Tidak semua infeksi menunjukkan gejala yang terlihat. Namun, beberapa indikator berikut perlu diperiksa:
Muncul file PHP yang tidak dikenal pada direktori upload atau folder publik.
Terjadi perubahan file aplikasi tanpa proses deployment resmi.
Log server menunjukkan request mencurigakan ke endpoint yang tidak dikenal.
Terdapat proses atau koneksi jaringan yang tidak sesuai dengan aktivitas aplikasi.
Hak akses file atau konfigurasi server berubah tanpa alasan yang jelas.
Website mengalami redirect tidak sah atau perubahan konten mendadak.
Indikator tersebut bukan bukti tunggal bahwa server telah diretas. Pemeriksaan log, integritas file, dan aktivitas sistem diperlukan untuk memastikan penyebabnya.
5. Cara Mencegah Serangan Web Shell PHP
A. Validasi Upload File
Pastikan setiap file yang diunggah melewati validasi server-side.
Gunakan daftar tipe file yang diizinkan, pemeriksaan MIME dan isi file, pembatasan ukuran, serta nama file yang dibuat oleh sistem.
Untuk gambar, lakukan decoding dan encoding ulang menggunakan library yang sesuai apabila memungkinkan.
B. Pisahkan Direktori Upload
Simpan file upload di lokasi yang tidak dapat mengeksekusi PHP.
Pada Laravel, file yang bersifat privat sebaiknya disimpan di storage nonpublik dan disajikan melalui mekanisme otorisasi yang tepat.
Jika file harus tersedia secara publik, pastikan konfigurasi web server mencegah eksekusi skrip di direktori upload.
C. Perbarui PHP dan Dependency
Gunakan versi PHP yang masih menerima pembaruan keamanan.
Perbarui Laravel, Composer dependencies, library JavaScript, dan komponen server berdasarkan advisory keamanan resmi.
D. Terapkan Least Privilege
Proses web server dan akun aplikasi hanya boleh memiliki akses yang benar-benar dibutuhkan.
Hindari memberikan izin tulis ke seluruh source code aplikasi.
E. Gunakan Web Application Firewall
WAF dapat membantu memfilter pola request berbahaya dan mengurangi risiko eksploitasi tertentu.
Namun, WAF bukan pengganti validasi input, patch keamanan, atau konfigurasi server yang benar.
F. Monitoring dan Backup
Aktifkan pencatatan aktivitas, pemantauan perubahan file, serta alert untuk aktivitas yang tidak biasa.
Simpan backup terjadwal di lokasi terpisah dan lakukan pengujian pemulihan secara berkala.
G. Batasi Fungsi PHP Berisiko
Jika aplikasi tidak memerlukannya, pertimbangkan pembatasan fungsi eksekusi perintah sistem melalui konfigurasi PHP.
Pengaturan seperti disable_functions dapat menjadi lapisan tambahan, tetapi tidak boleh dianggap sebagai sandbox atau perlindungan menyeluruh.
6. Praktik Keamanan Khusus Laravel
Untuk aplikasi berbasis Laravel, beberapa praktik penting yang perlu diterapkan adalah:
Pastikan
APP_DEBUG=falsepada production.Lindungi file
.envdari akses publik.Gunakan validasi upload dan otorisasi untuk setiap endpoint.
Pastikan direktori
storagedanbootstrap/cachememiliki izin yang sesuai.Terapkan authentication, authorization, CSRF protection, dan rate limiting sesuai kebutuhan.
Hindari penggunaan perintah shell dengan input pengguna yang tidak tervalidasi.
Lakukan audit dependency menggunakan
composer audit.Pastikan root dokumen web server mengarah ke direktori
public.
Konfigurasi tersebut perlu dikombinasikan dengan keamanan infrastruktur, pengelolaan kredensial, dan pembaruan sistem.
7. Apa yang Harus Dilakukan Jika Website Diduga Terinfeksi?
Jika terdapat indikasi web shell, jangan langsung menghapus semua file mencurigakan tanpa melakukan pemeriksaan.
Langkah penanganan yang disarankan:
Batasi akses ke sistem yang terdampak untuk mencegah penyalahgunaan lebih lanjut.
Simpan log dan bukti teknis untuk kebutuhan investigasi.
Identifikasi jalur masuk serta ruang lingkup kompromi.
Cabut sesi dan rotasi kredensial yang mungkin terdampak.
Tutup kerentanan yang digunakan penyerang.
Pulihkan aplikasi dari sumber dan backup yang telah diverifikasi.
Pantau aktivitas sistem setelah pemulihan.
Pada insiden serius, pembangunan ulang server dari lingkungan bersih sering kali lebih dapat dipercaya dibandingkan sekadar menghapus satu file web shell.
8. FAQ Seputar PHP2Shell
Apakah PHP2Shell termasuk virus?
Tidak selalu. Istilah PHP2Shell dapat merujuk pada tool atau skrip tertentu. Web shell yang digunakan tanpa izin merupakan ancaman keamanan, tetapi tidak seluruh web shell memiliki karakteristik virus yang menyebar sendiri.
Apakah semua website PHP rentan terhadap web shell?
Tidak. Risiko bergantung pada kerentanan aplikasi, konfigurasi server, pengelolaan akses, dan pembaruan keamanan.
Apakah Laravel bisa terkena serangan web shell?
Bisa. Laravel menyediakan berbagai mekanisme keamanan, tetapi aplikasi tetap berisiko apabila terdapat kerentanan, dependency bermasalah, atau konfigurasi server yang tidak aman.
Apakah WAF cukup untuk melindungi website?
Tidak. WAF sebaiknya digunakan bersama secure coding, patch management, validasi input, kontrol akses, dan monitoring.
Bagaimana cara memastikan server sudah bersih?
Lakukan investigasi insiden, verifikasi integritas sistem, identifikasi seluruh jalur kompromi, dan pemulihan dari sumber terpercaya. Pemindaian malware saja tidak selalu cukup.
Kesimpulan
PHP2Shell dan web shell PHP mengingatkan kita bahwa keamanan website tidak hanya bergantung pada framework atau bahasa pemrograman.
Validasi upload, pembatasan hak akses, pembaruan sistem, monitoring, serta proses deployment yang aman merupakan bagian penting dari strategi perlindungan website.
Bagi perusahaan yang menggunakan PHP dan Laravel, penerapan keamanan sejak tahap development dapat membantu mengurangi risiko kompromi dan gangguan operasional.
Bangun Website yang Modern, Aman, dan Andal Bersama OZ WebDev
OZ WebDev menyediakan layanan pengembangan website, aplikasi web custom, CMS, integrasi API, dan modernisasi sistem berbasis PHP serta Laravel.
Kunjungi https://ozwebdev.com untuk mengetahui lebih lanjut tentang layanan pengembangan aplikasi web profesional.